KVKK Teknik ve İdari Tedbirler Nelerdir?
Özet, seçtiğiniz yapay zeka aracında yeni sekmede oluşturulur. Yapay zeka özetleri hatalı veya eksik olabilir; hukuki danışmanlık yerine geçmez.
KVKK teknik ve idari tedbirler, veri sorumlularının kişisel verilerin hukuka aykırı işlenmesini, erişilmesini önlemek, ayrıca verilerin muhafazasını sağlamak amacıyla almakla yükümlü olduğu güvenlik önlemleridir. Hukuki dayanağını [1]‘den alır. Teknik tedbirler bilgi sistemlerinin güvenliğine yönelik yazılım, donanım ve siber güvenlik uygulamalarını kapsarken idari tedbirler kurum içi politika, eğitim ve denetim mekanizmaları gibi organizasyonel önlemleri içerir. Bu iki tedbir türü birbirini tamamlar, sadece teknolojik çözümlerle ya da sadece kurumsal düzenlemelerle veri güvenliği tam anlamıyla sağlanamaz.
Teknik ve İdari Tedbir Alma Yükümlülüğünün Kapsamı Nedir?
[2] veri sorumlusuna üç ayrı yükümlülük yükler: kişisel verilerin hukuka aykırı işlenmesini önlemek, verilere hukuka aykırı erişimi engellemek ve verilerin muhafazasını sağlamak. Kanun koyucu alınacak tedbirleri tek tek saymak yerine “gerekli her türlü teknik ve idari tedbir” ifadesini kullanarak risk esaslı ve dinamik bir yaklaşım benimsemiştir.
Bu yaklaşımın amacı, teknolojik gelişmeler ve değişen güvenlik riskleri karşısında tedbirlerin güncelliğini korumasıdır. Özel nitelikli kişisel veriler için ise [3]‘nın dördüncü fıkrası uyarınca Kurul tarafından belirlenen ek önlemlerin de ayrıca alınması şarttır.
KVKK’ya Göre Alınması Gereken Teknik Tedbirler Nelerdir?
Kişisel Verileri Koruma Kurumu’nun yayımladığı Kişisel Veri Güvenliği Rehberi, Kurul kararlarıyla birlikte, veri sorumlularının uygulayabileceği teknik tedbirlerden bazılarını şu şekilde sıralar:
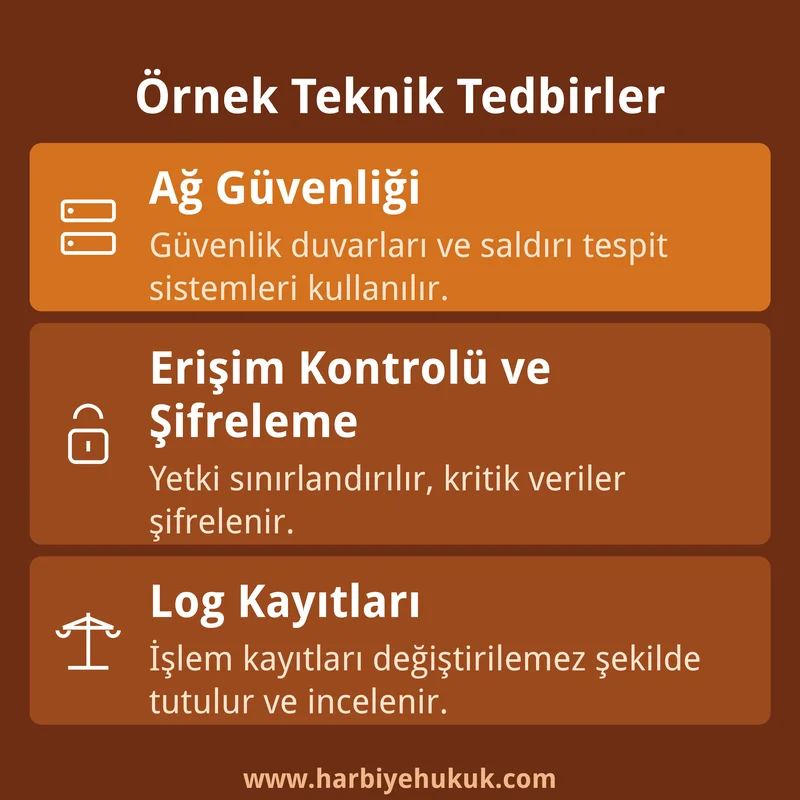
- Güvenlik duvarları, saldırı tespit ve önleme sistemleri ile ağ segmentasyonu kullanılarak ağ güvenliğinin sağlanması.
- Kişisel verilere erişimin yalnızca görev gereği yetkisi bulunan kişilerle sınırlandırılması.
- Güçlü parola politikaları ve mümkün olan yerlerde çok faktörlü kimlik doğrulama (MFA) uygulanması.
- Özel nitelikli kişisel veriler başta olmak üzere kritik verilerin depolama ve aktarım sürecinde şifrelenmesi.
- Erişim ve işlem kayıtlarının (logların) değiştirilemeyecek şekilde tutulması ve düzenli incelenmesi.
- Güncel antivirüs yazılımları, düzenli sistem güncellemeleri ile periyodik sızma testleri yapılması.
Bu tedbirler belirli araçların satın alınmasından ibaret değildir. Veri sorumlusu, işlediği verilerin niteliğine ve karşılaşabileceği risklere göre uygun seviyeyi belirlemek, uygulamak ve sürekli güncellemekle yükümlüdür.
KVKK’ya Göre Alınması Gereken İdari Tedbirler Nelerdir?
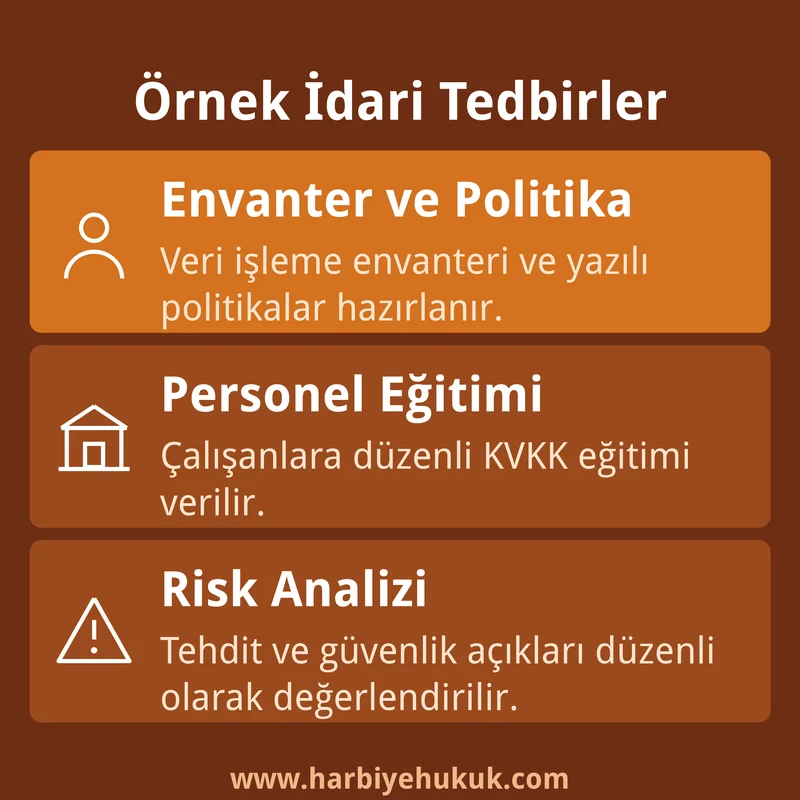
İdari tedbirler, kurum içinde veri güvenliği kültürü oluşturmayı ve çalışanların farkındalığını artırmayı hedefleyen organizasyonel önlemlerdir. Kişisel veri işleme envanterinin hazırlanması, veri işleme ve imha süreçlerine ilişkin yazılı politikaların oluşturulması, çalışanlara düzenli KVKK eğitimi verilmesi, gizlilik taahhütnamelerinin imzalatılması ve düzenli risk analizleri yapılması bu tedbirler arasında yer alır.
Kişisel veri işleme envanteri hazırlığı bu idari tedbirlerin başında gelir çünkü hangi verinin nasıl korunması gerektiği ancak envanter üzerinden netleşir. Envanter hazırlığına ilişkin detaylı bilgiye VERBİS kaydı zorunluluğu ve şartları yazımızdan ulaşılabilir. Teknik tedbirlerle desteklenmeyen idari önlemler tek başına yeterli olmadığı gibi güçlü teknik altyapılar da etkin idari mekanizmalar olmadan veri güvenliğini tam sağlayamaz.
Önemli: Kişisel veri işleme envanteri hazırlanmadan hangi verinin nasıl korunması gerektiği netleşmez.
Örnek Teknik Tedbirler
Erişim Yetkilendirmesi ve Yetki Kontrolü Nasıl Sağlanır?
Erişim yetkilendirmesi, kişisel verilerin yalnızca görevi gereği yetkisi bulunan kişiler tarafından görüntülenmesini ve işlenmesini sağlayan temel bir tedbirdir. Bu kontrolün sağlanabilmesi için kurum içinde görev ve sorumluluklar açıkça tanımlanmalı, her kullanıcı için kişiye özel hesaplar oluşturulmalı ve ortak kullanıcı hesaplarından kaçınılmalıdır.
Şifreleme ve Kriptografik Yöntemler Neden Önemlidir?
Şifreleme, kişisel verilerin yetkisiz kişilerce okunmasını veya değiştirilmesini önleyen en etkili teknik tedbirlerden biridir. Simetrik şifrelemede verinin şifrelenmesi ve çözülmesi aynı anahtarla yapılır ve büyük veri kümelerinde hız avantajı sağlar.
Asimetrik şifrelemede ise açık ve özel anahtar olmak üzere iki farklı anahtar kullanılır, bu yöntem özellikle güvenli veri aktarımı ve dijital imza uygulamalarında tercih edilir. Şifreleme anahtarlarının güvenli şekilde oluşturulması ve saklanması da kriptografik güvenliğin ayrılmaz bir parçasıdır.
Bilgi: Simetrik şifreleme hız avantajı sağlarken asimetrik şifreleme güvenli anahtar paylaşımı ve dijital imza için tercih edilir.
Log Kayıtlarının Tutulması ve İzleme Süreçleri
Log kayıtları, bilgi sistemlerinde gerçekleştirilen kullanıcı işlemlerini ve erişim hareketlerini kayıt altına alarak olası ihlallerin tespitine imkan tanır. Bu kayıtların yetkisiz kişilerce değiştirilmesinin önlenmesi ve belirli aralıklarla analiz edilmesi gerekir.
Etkin bir log ve izleme sistemi hem güvenlik ihlallerinin erken tespitine hem de hukuki süreçlerde ispat kolaylığına katkı sağlar.
Personel Eğitimleri Neden Önemlidir?
Veri ihlallerinin önemli bir kısmı çalışan hatası veya bilgi eksikliğinden kaynaklanır. Bu nedenle personelin düzenli aralıklarla KVKK ve bilgi güvenliği konusunda eğitilmesi, veri sorumlusunun temel idari tedbirlerinden biri kabul edilir. Yeni çalışanların oryantasyon sürecine bu eğitimlerin dahil edilmesi de uyumun sürekliliği bakımından önem taşır.
Gizlilik Taahhütnameleri ve İç Politika Dokümanları
Kişisel verilere erişim yetkisi bulunan çalışanlardan gizlilik taahhütnamesi alınması, verilerin yalnızca yetkili kişilerce ve belirlenen amaçlarla kullanılacağının yazılı güvence altına alınmasını sağlar. Veri güvenliği politikası, saklama ve imha politikası ile veri ihlali müdahale planı gibi iç politika dokümanlarının da hazırlanıp çalışanların erişimine sunulması gerekir.
Örnek İdari Tedbirler
Risk Analizi ve Veri İşleyenlerle Yapılan Sözleşmeler
Risk analizi, kişisel verilerin işlenmesi sırasında ortaya çıkabilecek tehdit ve güvenlik açıklarının belirlenip önceliklendirilmesi sürecidir. Bu analiz, hangi teknik ve idari tedbirin öncelikli olarak uygulanması gerektiğini ortaya koyan temel bir araçtır.
Veri işleme faaliyeti üçüncü kişilere gördürülüyorsa, veri işleyenle yapılacak sözleşme de idari tedbirler arasında yer alır. Veri sorumlusunun yükümlülüğü sözleşme yapmakla sınırlı değildir, veri işleyenin KVKK’ya uygun hareket edip etmediği düzenli olarak denetlenmelidir.
Fiziksel Ortam Güvenliği Nasıl Sağlanır?
Veri güvenliği yalnızca elektronik ortamla sınırlı değildir, fiziksel ortamdaki kişisel verilerin de yetkisiz erişim, kayıp veya hırsızlığa karşı korunması gerekir. Kilitli arşivler, kartlı geçiş sistemleri, güvenlik kameraları ve ziyaretçi kayıt uygulamaları bu amaçla kullanılan önlemler arasındadır.
Kullanım amacı sona eren evrakların güvenli yöntemlerle imha edilmesine ilişkin yazılı prosedürlerin oluşturulması da fiziksel güvenliğin tamamlayıcı bir unsurudur.
İpucu: Kullanım amacı sona eren evrakların imhası için yazılı bir prosedür oluşturmak denetimlerde riski azaltır.
Teknik ve İdari Tedbirlerin Yetersiz Olmasının Sonuçları Nelerdir?
Tedbirlerin yetersizliği, kişisel verilerin hukuka aykırı erişilmesine, ifşa edilmesine veya kaybolmasına yol açabilir. Bu durum yalnızca ilgili kişilerin haklarını zedelemekle kalmaz, veri sorumlusu açısından da [4] kapsamında idari para cezası, tazminat sorumluluğu ve fiilin niteliğine göre cezai sorumluluk doğurabilir.
Kurul kararlarında erişim yetkilerinin sınırlandırılmaması, verilerin şifrelenmeden saklanması, log kayıtlarının tutulmaması ve çalışanlara yeterli eğitim verilmemesi gibi eksiklikler, veri güvenliği yükümlülüğünün ihlali olarak değerlendirilmektedir. Yetersiz tedbirlerin kurumsal itibar ve müşteri güveni üzerindeki olumsuz etkisi de göz ardı edilmemelidir.
Uyarı: Şifrelenmeden saklanan veriler ve tutulmayan log kayıtları, Kurul kararlarında veri güvenliği ihlali olarak değerlendirilir.
Teknik ve İdari Tedbirler Ne Sıklıkla Güncellenmelidir?
Statik güvenlik önlemleri, teknolojik gelişmeler ve değişen siber tehditler karşısında zamanla yetersiz kalabilir. Bu nedenle bilgi sistemlerinin güvenlik testlerinin düzenli tekrarlanması, yazılım ve donanımların güncellenmesi, çalışan eğitimlerinin yenilenmesi ve iç denetimlerin gerçekleştirilmesi gerekir.
Teknik ve idari tedbirlerin kapsamlı biçimde ele alındığı bir eğitim içeriği için Kişisel Verilerin Korunması Kanunu (KVKK) eğitimi yazımıza, genel çerçeve için ise KVKK Nedir? Cezalar ve Tüm Detaylar içeriğimize bakılabilir. 6698 sayılı Kanun’un tam metnine 6698 sayılı Kişisel Verilerin Korunması Kanunu bağlantısından, Kişisel Veri Güvenliği Rehberi’ne ise Kişisel Verileri Koruma Kurumu resmi sitesinden erişilebilir.
KVKK Teknik ve İdari Tedbirler Hakkında Sıkça Sorulan Sorular
Teknik ve idari tedbirlere ilişkin en çok sorulan sorular aşağıda cevaplanmıştır.
Hukuki haberleri bizden takip edin
Harbiye Hukuk'u Google aramalarında tercih edilen kaynağınız olarak seçin, yazılarımız arama sonuçlarında öne çıksın.
Kaynaklar
