Veri Saklama ve İmha Politikası Nedir?
Özet, seçtiğiniz yapay zeka aracında yeni sekmede oluşturulur. Yapay zeka özetleri hatalı veya eksik olabilir; hukuki danışmanlık yerine geçmez.
Veri saklama ve imha politikası, veri sorumlularının işledikleri kişisel verilerin azami muhafaza sürelerini ve bu sürelerin sonunda uygulanacak tasfiye yöntemlerini düzenleyen mevzuat uyum metnidir. Kurumsal veri envanteri esas alınarak hazırlanan bu belge, hukuki dayanağı kalmayan verilerin sistemde tutulmasını önlemeyi amaçlar. Politika ayrıca en geç altı ayda bir yürütülmesi zorunlu periyodik imha süreçlerinin sınırlarını da belirler.
Politikanın dayanağı 6698 sayılı Kişisel Verilerin Korunması Kanunu ile Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik’tir. KVKK m.4’te düzenlenen ölçülülük ve amaçla sınırlılık ilkeleri, politikanın merkezinde yer alır.[1]
Bu yazıda politikanın kimler için zorunlu olduğu, saklama sürelerinin nasıl belirlendiği ve imha yöntemlerinin neler olduğu ele alınmaktadır.
Veri Saklama ve İmha Politikası Nasıl Hazırlanır?
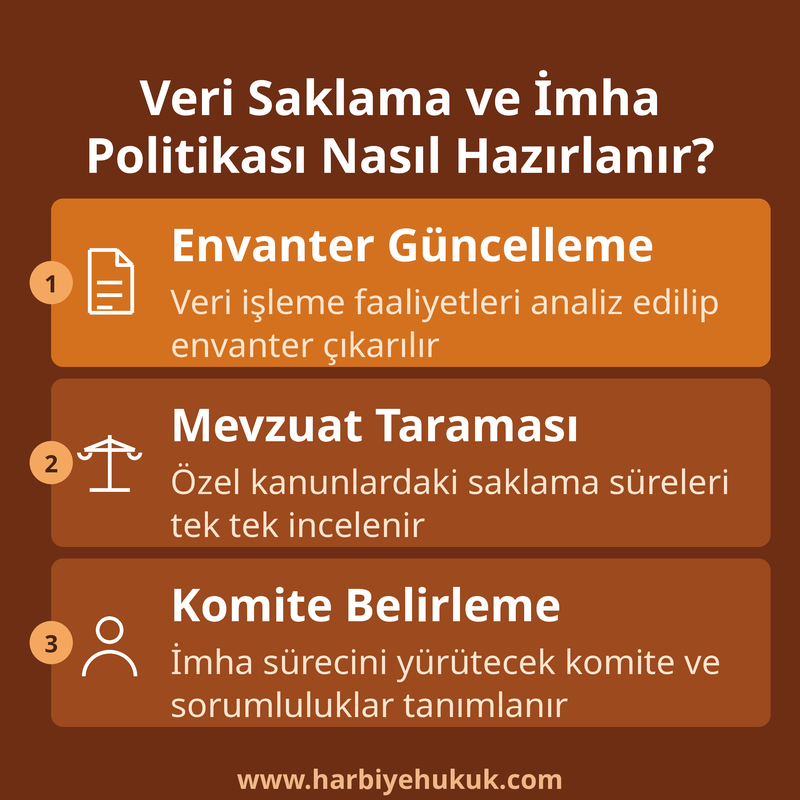
Politikanın hazırlık süreci, kurumun mevcut veri işleme faaliyetlerinin analiz edilerek kişisel veri işleme envanterinin güncellenmesiyle başlar. Bu aşamada her veri kategorisinin dayandığı hukuki sebep ve işlenme amacı netleştirilir.
İkinci aşamada Türk Ticaret Kanunu, İş Kanunu ve Vergi Usul Kanunu gibi özel mevzuattaki saklama süreleri tek tek incelenerek sisteme işlenir. Son olarak süresi dolan verilerin hangi yöntemle imha edileceği ve bu süreci yürütecek Kişisel Veri Komitesi’nin sorumlulukları belirlenerek metin yürürlüğe konur.
Veri Saklama ve İmha Politikası Nasıl Hazırlanır?
KVKK Kapsamında Veri Saklama Yükümlülüğü
Kişisel verilerin saklanması sınırsız bir yetki vermez. KVKK m.4/2-d uyarınca veri sorumluları, verileri ancak ilgili mevzuatta öngörülen veya işlendikleri amaç için gerekli olan süre kadar muhafaza edebilir.[2]
Verinin işlenme amacı ortadan kalktığı veya mevzuattaki saklama süresi sona erdiği an, veri sorumlusunun o veriyi tutma hukuki zemini de sona erer. Verinin meşru bir amaca dayanmaksızın sistemde tutulmaya devam edilmesi, veri güvenliğine ilişkin idari tedbirlerin ihlali sayılır.
Veri İmha Politikası Hazırlamak Zorunlu mu?
İlgili Yönetmeliğin 5. maddesi uyarınca VERBİS’e kayıt yükümlülüğü bulunan tüm veri sorumluları için bu politikayı hazırlamak zorunludur. Bu doğrultuda politika hazırlaması gereken gruplar şunlardır:
- Yıllık çalışan sayısı 50’den fazla veya yıllık mali bilançosu 100 milyon TL’den fazla olan şirketler
- Çalışan sayısı veya bilanço kriterini karşılamasa da ana faaliyeti özel nitelikli kişisel veri işlemek olan sağlık kuruluşları ve laboratuvarlar
- Türkiye’de yerleşik olmayıp Türkiye’deki kişilerin verilerini işleyen ve VERBİS’e kaydolmak zorunda olan yabancı şirketler
- Kamu kurumu niteliğindeki meslek kuruluşları ve bunlara bağlı iktisadi işletmeler
VERBİS kaydından muaf olan işletmeler bu metni tanzim etmekle yükümlü değildir, ancak Kanunun m.4’teki saklama süresi ilkelerine uyma zorunluluğu bu durumda da devam eder.
Kişisel Veri Saklama Süreleri Nasıl Belirlenir?
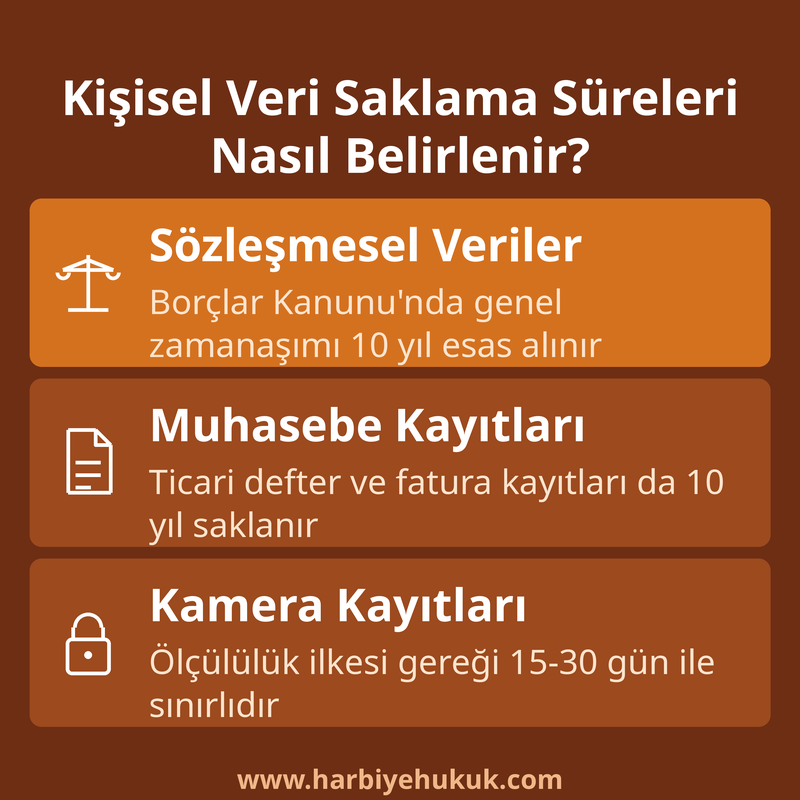
Saklama sürelerinin tayininde önce özel mevzuattaki emredici süreler esas alınır. Sözleşmesel ilişkilere dayanan veriler için Borçlar Kanunu’ndaki genel zamanaşımı süresi olan 10 yıl referans kabul edilirken, ticari defter ve muhasebe kayıtları da aynı süreyle saklanır. Genel güvenlik amaçlı kamera kayıtları için ise ölçülülük ilkesi gereği 15 ila 30 günlük süreler öngörülür.
İşlenme amacı fiilen ortadan kalkan veriler herhangi bir talebe gerek kalmaksızın en geç altı aylık periyodik imha döngülerinde tasfiye edilmek zorundadır.
Bilgi: Sözleşmesel ilişkilerden doğan veriler için Borçlar Kanunu’ndaki 10 yıllık genel zamanaşımı süresi referans alınır.
Kişisel Veri Saklama Süreleri Nasıl Belirlenir?
Kişisel Veri İmha Yöntemleri
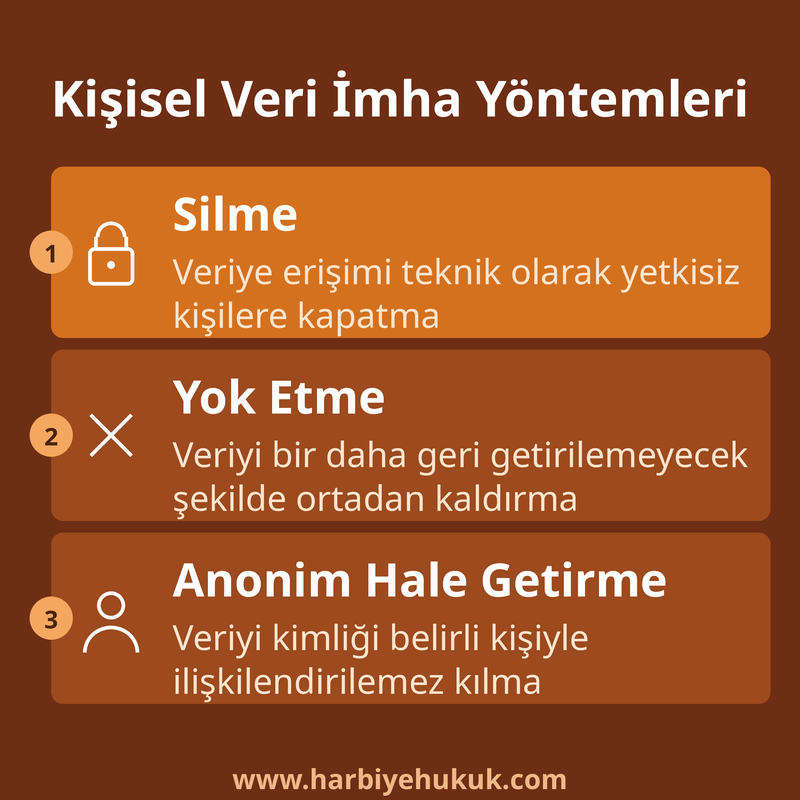
İlgili Yönetmelik, saklama süresi sona eren kişisel verilerin tasfiyesinde kullanılabilecek üç yöntem öngörür.
Silme
Verinin ilgili kullanıcılar için erişilemez ve tekrar kullanılamaz hale getirilmesidir. Veri tamamen yok edilmez, yalnızca yetkisiz personelin erişimi teknik olarak engellenir.
Yok Etme
Verinin kaydedildiği ortamdan hiç kimse tarafından bir daha erişilemeyecek ve geri getirilemeyecek biçimde ortadan kaldırılmasıdır. Fiziksel ortamlar parçalanır, dijital ortamlarda üzerine yazma veya de-manyetize etme yöntemleri kullanılır.
Anonim Hale Getirme
Verinin başka verilerle eşleştirilse dahi kimliği belirli bir kişiyle ilişkilendirilemeyecek hale getirilmesidir. Anonim hale getirilen veri artık kişisel veri vasfını kaybettiğinden KVKK m.28/1-b uyarınca Kanun kapsamı dışına çıkar[3] ve süresiz saklanabilir.
Veri sorumlusu hangi yöntemi seçtiğini, uygulama detaylarını ve komite üyelerinin imzalarını içeren bir imha tutanağı düzenlemek zorundadır. Bu tutanakların en az üç yıl saklanması gerekir.
Önemli: Seçilen imha yöntemi ne olursa olsun, işlemin bir tutanakla belgelenmesi ve bu tutanağın en az üç yıl saklanması gerekir.
Kişisel Veri İmha Yöntemleri
Çalışan ve Müşteri Verilerinin Saklama Süreleri
Uygulamada sık karşılaşılan veri kategorilerine göre saklama süreleri ve yasal dayanakları aşağıdaki tabloda özetlenmiştir.
| Veri Kategorisi | Saklama Süresi | Yasal Dayanak |
|---|---|---|
| Özlük dosyası ve ücret bordroları | 10 yıl (iş akdinin sona ermesinden itibaren) | Borçlar Kanunu genel zamanaşımı |
| İş sağlığı ve güvenliği kayıtları (sağlık raporu, iş kazası) | 15 yıl | İş sağlığı ve güvenliği mevzuatı |
| Ticari defter ve fatura kayıtları | 10 yıl | Türk Ticaret Kanunu ve Vergi Usul Kanunu |
| E-ticaret üyelik ve işlem kayıtları | 3 yıl | İlgili e-ticaret mevzuatı |
| Güvenlik kamerası kayıtları | 15-30 gün | KVKK m.4 ölçülülük ilkesi |
| Meşru amacı kalmayan pazarlama verileri | İlk periyodik imha döneminde silinir | KVKK m.4 ölçülülük ve amaçla sınırlılık ilkesi |
Veri İhlali Risklerine Karşı Alınacak Tedbirler
KVKK m.12 uyarınca veri sorumlusu, yetkisiz erişimleri engellemek amacıyla gerekli teknik ve idari tedbirleri almakla yükümlüdür.[4] Yetki matrisi oluşturulması, verilerin şifrelenmesi, çok faktörlü kimlik doğrulama uygulanması ve düzenli sızma testleri yaptırılması teknik tedbirler arasında sayılabilir.
İdari tedbirler bakımından ise çalışanlara düzenli eğitim verilmesi, veri ihlali müdahale planının hazırlanması ve tedarikçilerle gizlilik taahhütnamesi imzalanması önem taşır. Bu tedbirlerin eksikliği hem idari para cezası hem de KVKK şikayeti ve suçları kapsamında sorumluluk doğurabilir.
Periyodik İmha Süreci
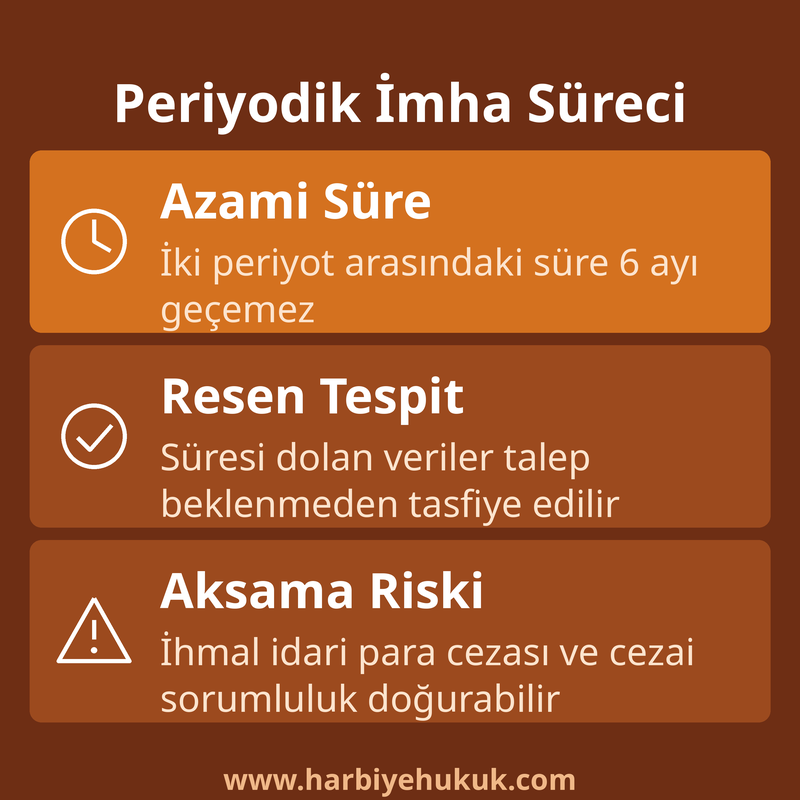
Periyodik imha, saklama süresi dolmuş veya işleme şartı ortadan kalkmış kişisel verilerin veri sorumlusu tarafından resen tespit edilerek sistem dışına çıkarılmasıdır. İki periyot arasındaki süre mevzuat gereği hiçbir şekilde 6 ayı geçemez.
Periyodik imha süreçlerinin aksatılması veya usulüne uygun tutanağa bağlanmaması, verilerin dayanaksız şekilde sistemde tutulması anlamına gelir ve idari para cezası ile TCK m.138 kapsamında cezai sorumluluk doğurabilir.[5]
Uyarı: Periyodik imha süreçlerinin aksatılması, idari para cezasının yanında TCK m.138 kapsamında cezai sorumluluk da doğurabilir.
Periyodik İmha Süreci
VERBİS ile Veri Saklama Politikası İlişkisi
Politika metnindeki saklama süreleri ve imha yöntemleri, VERBİS‘e girilen bilgilerin doğruluğunu ve meşruiyetini tevsik eder. Kurulun denetimlerinde VERBİS kayıtları ile politika metnindeki sürelerin çelişmesi, sicile doğru bilgi verme yükümlülüğüne aykırılık sayılarak ağır idari para cezalarına yol açabilir.
Veri Saklama ve İmha Politikası Hakkında Sıkça Sorulan Sorular
Politikanın hazırlanması ve uygulanmasına ilişkin sık sorulan sorular aşağıda yer almaktadır.
Hukuki haberleri bizden takip edin
Harbiye Hukuk'u Google aramalarında tercih edilen kaynağınız olarak seçin, yazılarımız arama sonuçlarında öne çıksın.
Kaynaklar
